Esapanel English Prova gratuita

Moduli › CSP

CSP · Central Syslog

I log di server e apparati: raccolti, cercati, letti.

CSP (Central Syslog) raccoglie i log dei server e degli apparati di rete: accessi riusciti e falliti, errori, avvisi, eventi dei firewall e delle VPN. Li conserva nella subscription di ogni cliente, avvisa quando succede qualcosa e li riassume nei report.

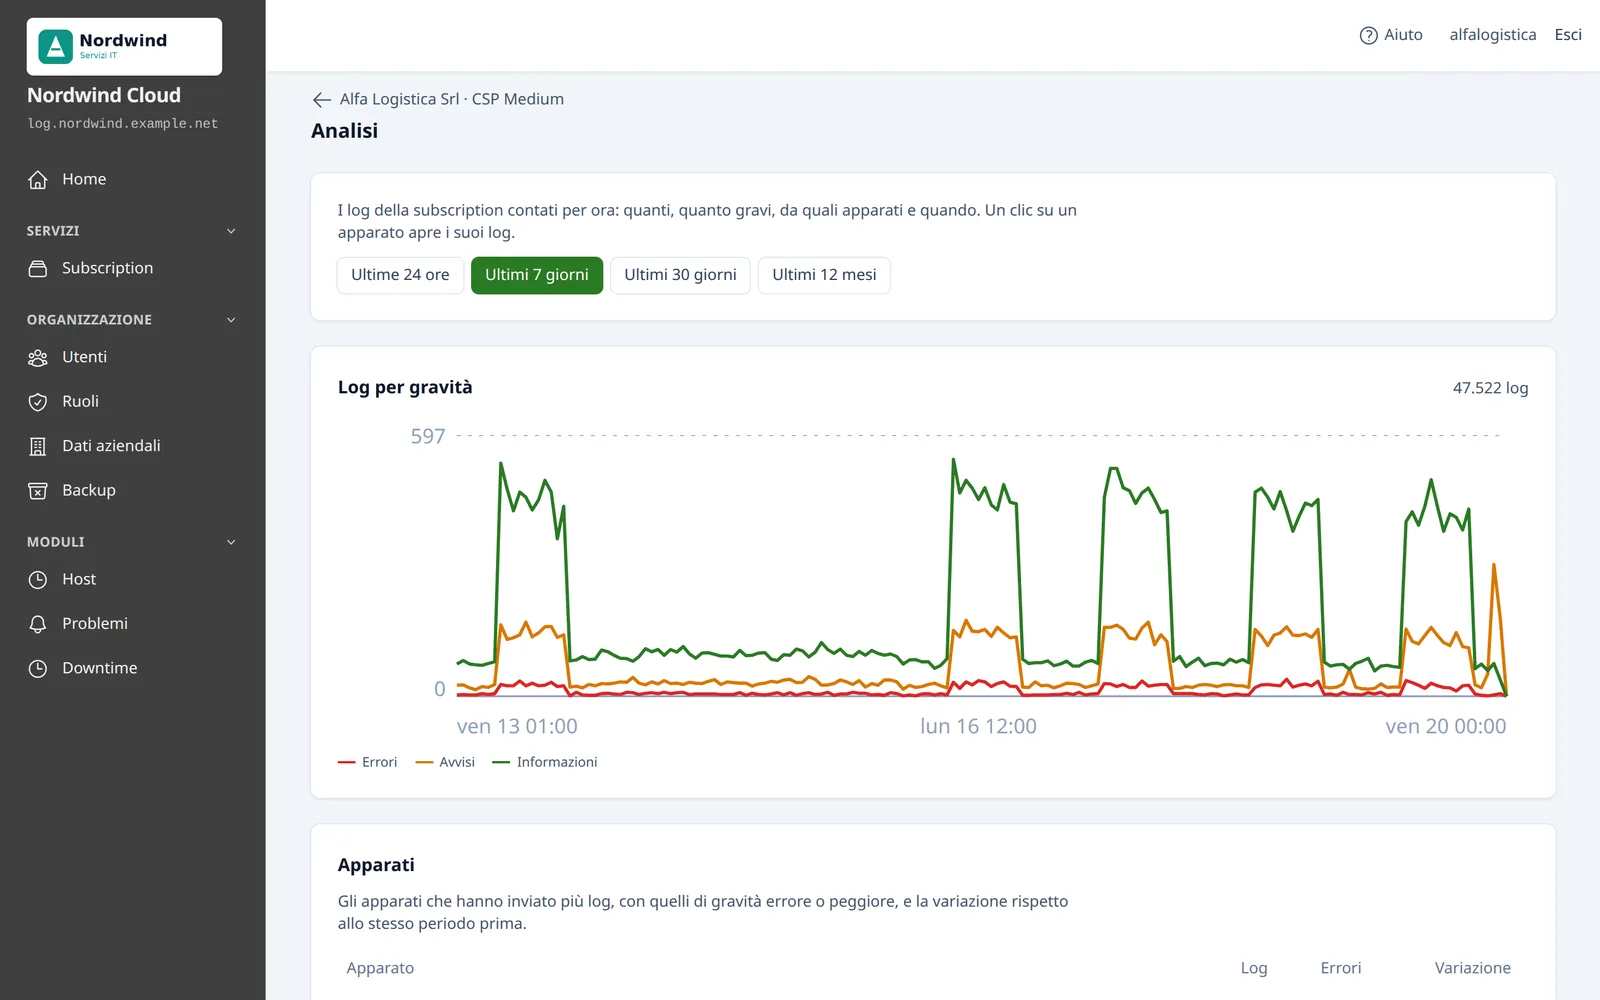
La pagina Analisi di una subscription CSP: il grafico dei log per gravità negli ultimi 7 giorni
L'analisi dei log di una subscription: quanti, quanto gravi, da quali apparati e quando. Dati di esempio.

Da dove arrivano i log

Ogni subscription riceve sulle sue porte, in chiaro o cifrate con TLS. Gli apparati escono verso il pannello: dal cliente non serve aprire nessuna porta in ingresso.

Router, firewall e altri apparati

Con il protocollo syslog, lo standard che quasi tutti gli apparati di rete conoscono: UDP o TCP, RFC 3164 o RFC 5424, anche su TLS.

  • Istruzioni già compilate nella pagina di ogni apparato
  • Guide proprie per MikroTik, pfSense e OPNsense

Server Windows e Linux

Con l'agente Esapanel, un piccolo programma che legge gli eventi del server e li invia al pannello cifrati, con un certificato suo.

  • Gli eventi arrivano con i loro campi: utente, indirizzo di origine, evento, esito
  • In alternativa, NXLog su Windows e rsyslog su Linux

I log degli anni passati

Il vecchio server syslog, un NAS, una cartella di file: l'importazione li porta nella subscription, dove si cercano come gli altri.

  • Dal proprio computer, da un server in SFTP o da indirizzi HTTPS

Entrano nella subscription solo i log degli apparati autorizzati. Quelli di un mittente sconosciuto aspettano nella quarantena, da autorizzare o scartare.

Accorgersi, non solo conservare

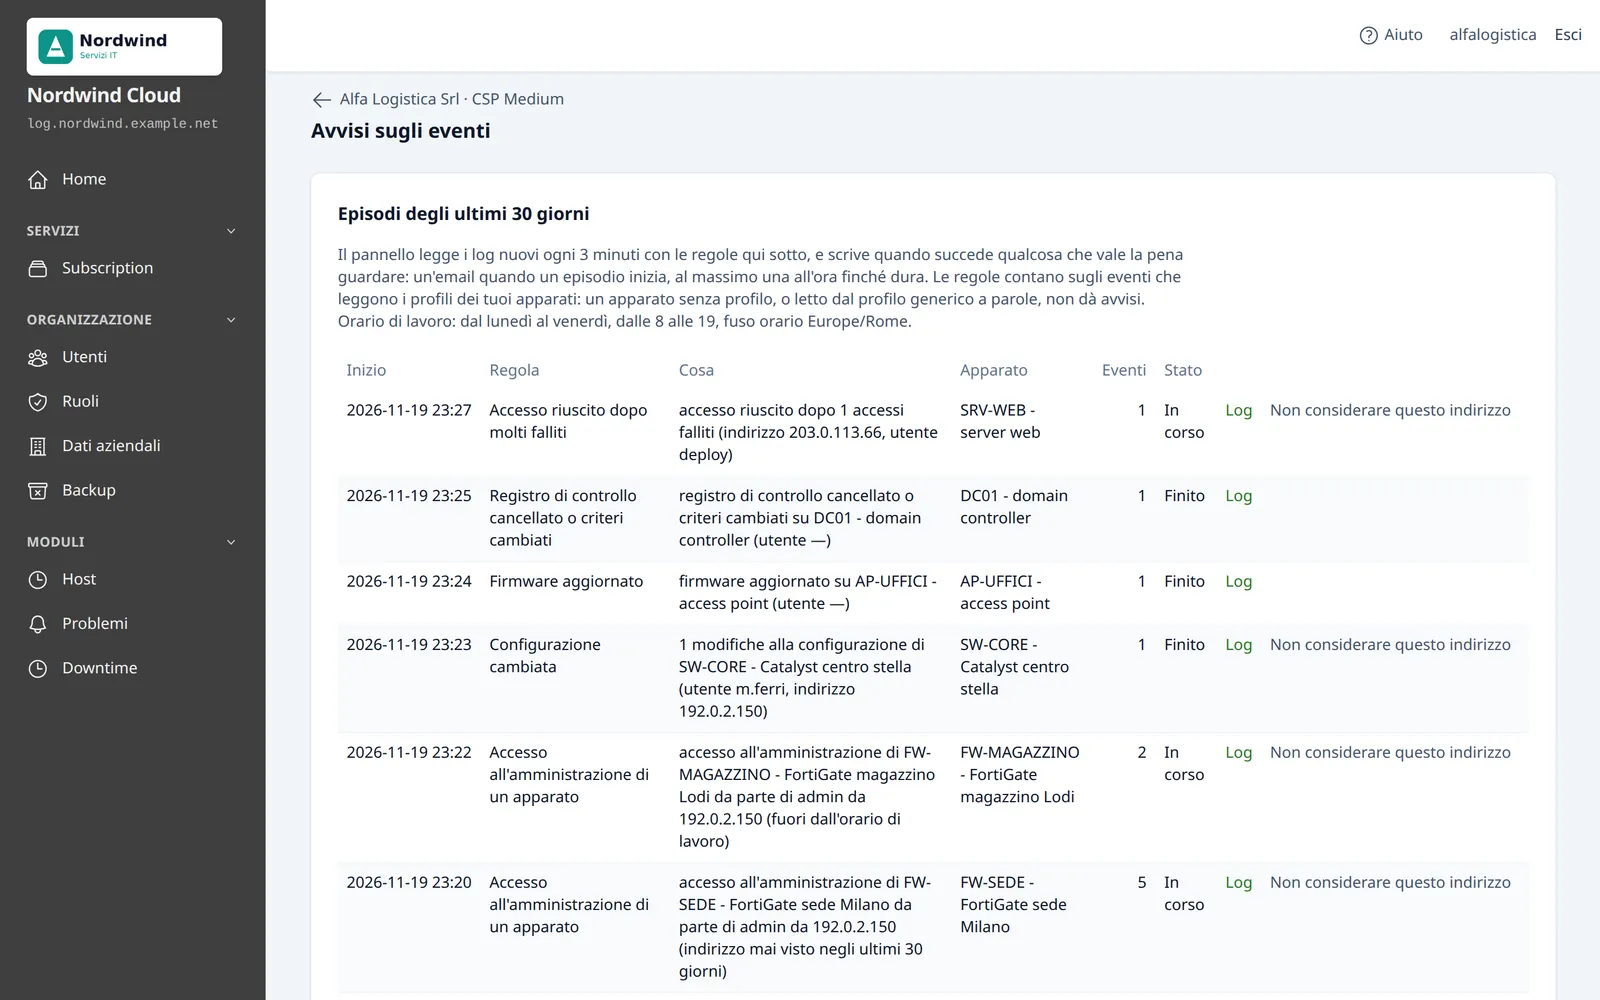
Gli avvisi sugli eventi leggono i log nuovi ogni 3 minuti e scrivono quando c'è qualcosa che vale la pena guardare. Non c'è da scrivere regole: quelle predefinite sono già accese.

Gli eventi che si susseguono formano un episodio: 34 accessi falliti in 10 minuti dallo stesso indirizzo sono un episodio, non 34 email.

Chi vuole aggiunge regole proprie, anche partendo da un log con Avvisami se si ripete, ed eccezioni per i falsi allarmi conosciuti.

Accessi falliti ripetuti
Qualcuno prova a indovinare una password
Accesso riuscito dopo molti falliti
Il tentativo potrebbe aver funzionato
Accesso all'amministrazione di un apparato
Su un firewall o un router, fuori dall'orario di lavoro o da un indirizzo mai visto
Configurazione cambiata
Con chi l'ha cambiata e da dove
Account creati o cambiati
Un utente creato, eliminato, bloccato o aggiunto a un gruppo
Attacchi bloccati sopra la norma
Molte volte più della stessa ora nei 14 giorni prima
Attacco dalla rete interna
Un computer infetto o un dispositivo compromesso
VPN instabile
Una VPN che fallisce molte volte in un'ora
La pagina Avvisi sugli eventi, con gli episodi degli ultimi 30 giorni
Gli episodi degli avvisi: accessi falliti, un registro di sicurezza cancellato, una configurazione cambiata. Dati di esempio.

Cercare, analizzare, riassumere

La ricerca

Per periodo, apparato, categoria e testo. Per i log con i campi dell'evento, anche per valore esatto: tutti gli accessi falliti di un utente, tutto quello che ha fatto un indirizzo.

  • Si ordina per ora di ricezione: è giusta anche se l'orologio di un apparato è sbagliato
  • Si scarica in CSV o come testo syslog

L'analisi

Una pagina sempre aggiornata: i log per gravità nel tempo, gli apparati che inviano di più e la loro variazione, i giorni e le ore dell'attività, gli eventi riconosciuti.

  • Un apparato che invia molto di più o molto di meno del solito si vede subito
  • I conteggi restano 25 mesi

I report

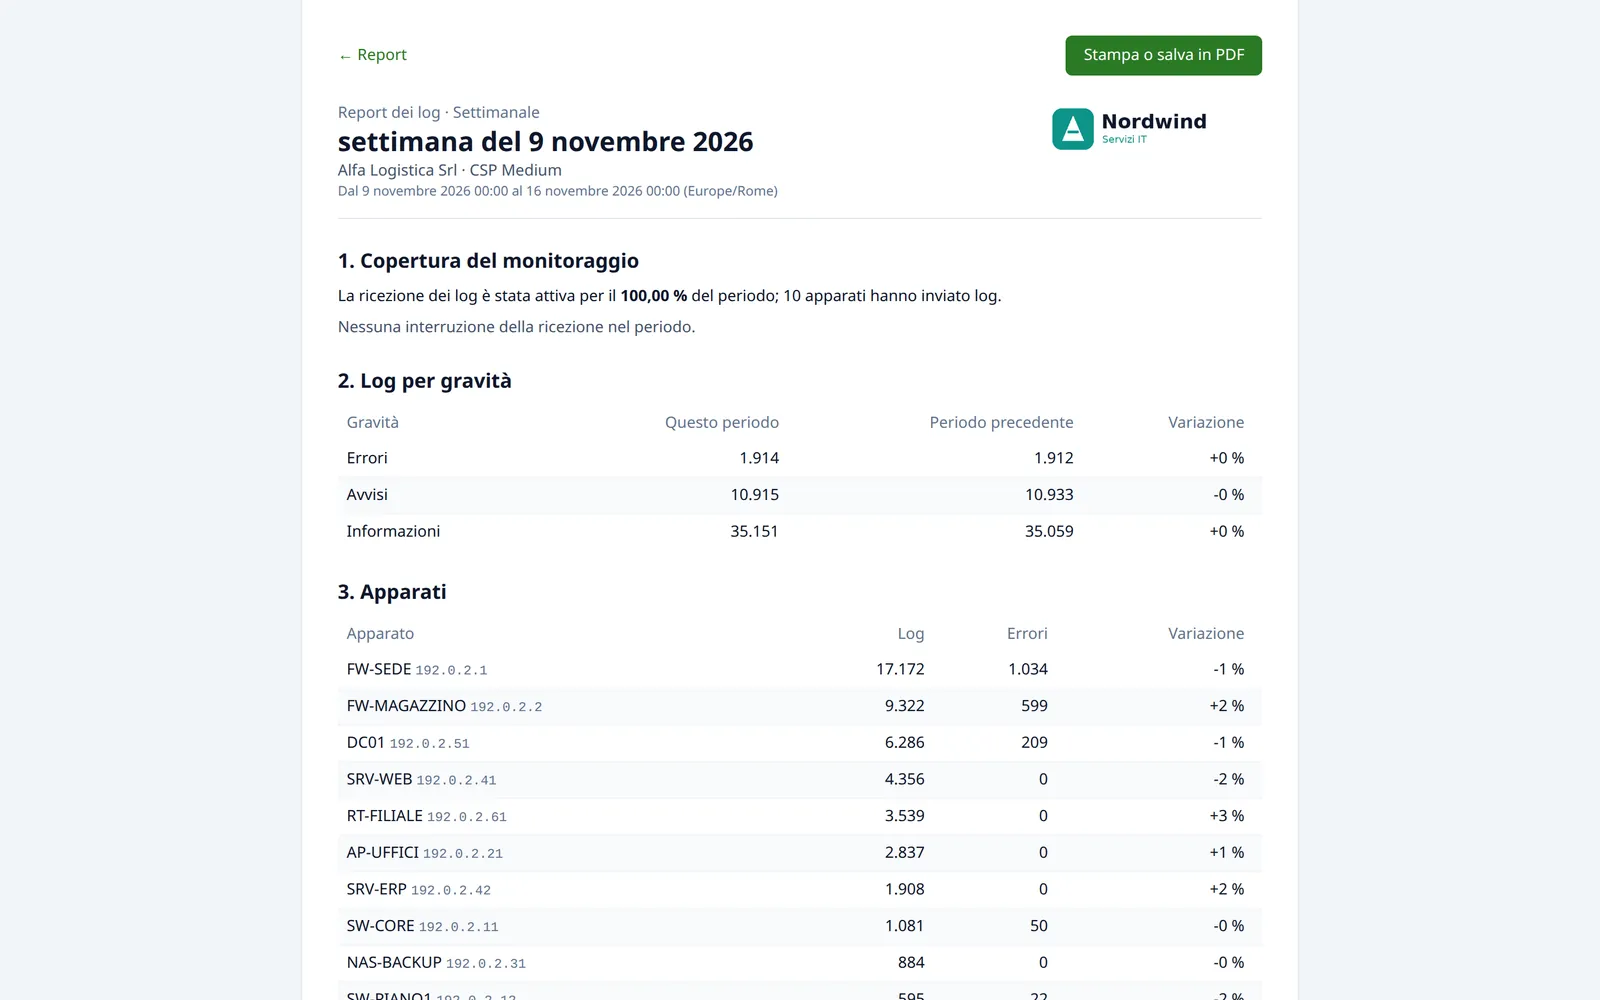
Giornalieri, settimanali e mensili: la copertura del monitoraggio, gli apparati, gli errori, gli eventi, gli episodi degli avvisi.

  • Un report, una volta composto, non cambia più
  • In fondo ha l'impronta SHA-256 dei suoi dati, per dimostrare che una copia non è stata modificata

I report e la NIS2. La direttiva chiede di rilevare gli incidenti e di documentare le misure di sicurezza. I report mensili sono una buona base: dicono che i log sono stati raccolti, per quanto tempo la ricezione è stata attiva, quali apparati hanno taciuto e quali eventi sono stati rilevati.

Un report settimanale dei log, con la copertura, i log per gravità e gli apparati
Il report settimanale, pronto da stampare o salvare in PDF. Dati di esempio.

Conservare

I log restano consultabili per il tempo che decide il piano. Poi non sono persi: passano nell'archivio.

Archivio log
Ogni notte i giorni più vecchi del periodo consultabile diventano archivi da scaricare, in CSV compresso
Backup della subscription
La configurazione, i log consultabili o entrambi, a mano o pianificati, anche incrementali e cifrati
Destinazioni remote
Le copie possono andare fuori dal server del pannello
Un apparato che tace
Un'email quando un apparato non invia log da più del tempo scelto, e una quando riprende

Nei tuoi piani

Chi ha la licenza decide che cosa offre ogni piano. Per CSP il piano di una subscription stabilisce:

  • Il numero di apparati
  • Il volume mensile dei log
  • Per quanto tempo i log restano consultabili
  • Lo spazio dei backup
  • Gli avvisi sugli eventi e quante regole proprie
  • I report
  • L'importazione dei log vecchi
  • I nomi degli indirizzi nei log

Fra i piani già pronti nel pannello, CSP Medium e CSP Large comprendono i report; negli altri piani si aggiungono.

Prova CSP sul tuo server

La licenza di prova dura 15 giorni. Le guide per collegare server e apparati sono nella documentazione.